أربع مراحل — والترتيب أهمّ من السرعة
وهذه الخريطة تُطبَع وتُعلَّق قبل أن يقع شيء:
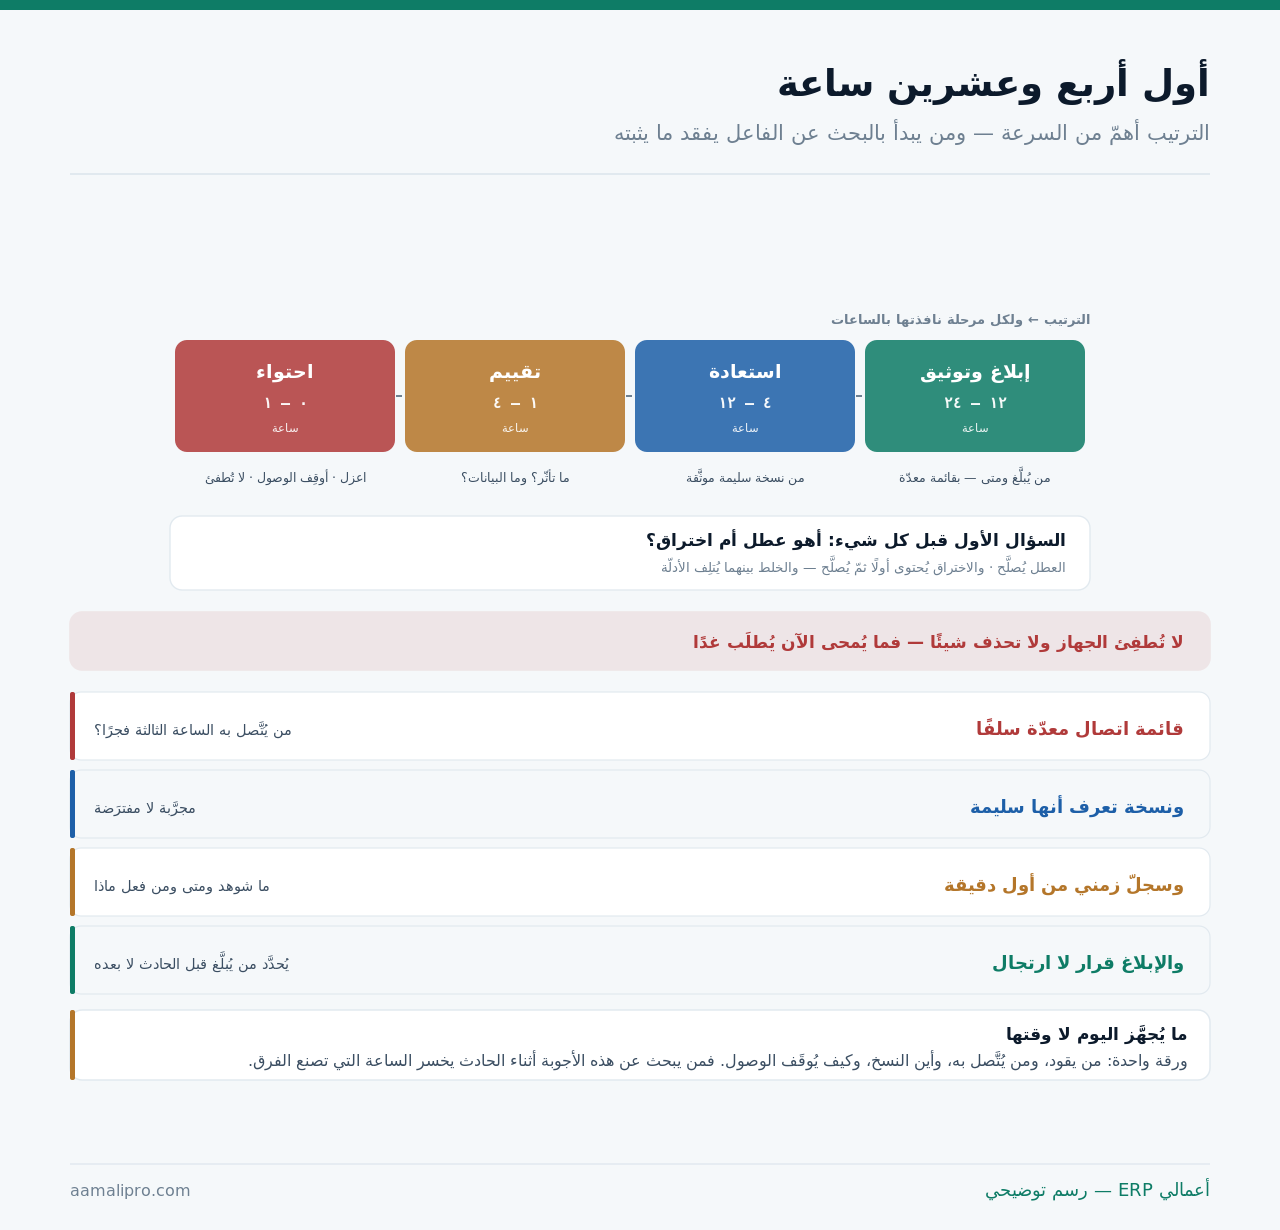
وهذا المقال عن الاستجابة لا الوقاية. أمّا حماية الدخول فمفصَّلة في المصادقة متعددة العوامل لحماية الحسابات المالية، والصلاحيات في تسلّل الصلاحيات في الأنظمة المالية.
ستّ إشارات تستدعي التعامل كحادث
ولأن كثيرًا منها يُفسَّر بسذاجة أول مرّة:
| الإشارة | التفسير الساذج | ما قد تعنيه |
|---|---|---|
| دخول من وقت أو مكان غريب | «ربما نسي جهازه مفتوحًا» | حساب مسروق |
| تغيير حساب بنكي لمورّد | «أرسلوا تحديثًا» | أشيع احتيال مالي |
| عملية لم يُدخِلها أحد | «خطأ في النظام» | وصول غير مصرَّح |
| رسائل تصل من حساب موظّف | «جهازه فيه فيروس» | بريد مخترَق |
| ملفّات لا تُفتَح فجأة | «عطل في القرص» | برنامج فدية |
| صلاحية ظهرت بلا طلب | «ربما أعطاها أحدهم» | تصعيد صلاحيات |
والإشارة الثانية أكثرها كلفةً وأقلّها إثارةً للشكّ: رسالة تطلب تحديث حساب المورّد البنكي قبل تحويل. وهي احتيال شائع لا يحتاج اختراقًا تقنيًّا أصلًا — وقد فُصِّل في كيف يمنع النظام المحاسبي التلاعب المالي؟.
والقاعدة عند الشكّ: عامِله كحادث حتى يثبت العكس. فكلفة التعامل الزائد ساعة عمل، وكلفة التأخّر قد تكون أيامًا من البيانات.
الاحتواء: أوقِف الانتشار لا الجهاز
ولأن أكثر الأخطاء تقع في هذه الساعة:
- أوقِف الحسابات المشتبه بها — تعطيل لا حذف.
- واعزل الجهاز عن الشبكة — انزع السلك أو أطفئ الاتصال.
- ولا تُطفِئ الجهاز — فالإطفاء يمحو ما في الذاكرة.
- وغيّر كلمات المرور الإدارية من جهاز آخر سليم.
- وأوقِف أي تحويل مالي معلَّق حتى يتّضح الأمر.
- وابدأ سجلًّا زمنيًّا — ما شوهد ومتى ومن فعل ماذا.
والخطوة الأخيرة تبدو ثانوية وهي أثمن ما تخرج به: سجلّ زمني مكتوب. فبعد أسبوع لن يتذكّر أحد متى ظهرت أول علامة — وهذا التاريخ هو ما يحدّد نطاق ما تأثّر.
ما الذي تأثّر فعلًا؟
ولأن الاستعادة قبل معرفة النطاق تُعيد المشكلة معها:
| السؤال | أين يُبحَث | لماذا يهمّ |
|---|---|---|
| أي حسابات دخلت؟ | سجلّ الدخول | يحدّد النطاق |
| ما الذي عُدِّل أو حُذِف؟ | سجلّ الحركة | يحدّد ما يُستعاد |
| أخرجت بيانات؟ | سجلّ التصدير والبريد | يحدّد الإبلاغ |
| متى بدأ؟ | أول أثر في السجلّات | يحدّد النسخة السليمة |
| أما زال الوصول قائمًا؟ | الجلسات النشطة | قبل أي استعادة |
والسؤال الأخير يُغفَل فتُعاد الكرّة: استعادة بينما الوصول ما زال قائمًا تعني أن ما استُعيد سيُصاب مرّة أخرى. فالاحتواء يسبق الاستعادة دائمًا.
وكل هذا يعتمد على وجود سجلّات تُقرأ — وقد فُصِّل في سجلّ التدقيق في نظام ERP. ومن لا يملك سجلًّا لا يستطيع الإجابة عن أي سؤال منها.
أتعرف من يدخل نظامك الآن؟نراجع سجلّات الدخول والحركة والصلاحيات، ونُعِدّ لك ورقة استجابة من صفحة واحدة قبل أن تحتاجها.
اطلب مراجعة السجلّاتمن نسخة تعرف أنها سليمة
ولأن أخطر ما في الاستعادة أن تُعيد المشكلة معها:
- اختر نسخة أقدم من أول أثر — لا آخر نسخة.
- وافحصها قبل الاعتماد — لا تُعِدها مباشرةً على الإنتاج.
- وأعِد إدخال ما بين النسخة والحادث — من المستندات الورقية والبريد.
- وثبّت الثغرة قبل العودة — وإلّا تكرّر الأمر.
- وراقِب أسبوعًا بعد العودة — فبعض ما يبقى يظهر متأخّرًا.
والخطوة الثالثة أشقّها ولا بديل عنها: فجوة بين آخر نسخة سليمة ولحظة الحادث تُملأ يدويًّا. وهنا تظهر قيمة المستندات الورقية والبريد — وقد فُصِّل العمل اليدوي المؤقّت في خطّة الاستمرار عند انقطاع النظام.
من يُبلَّغ؟ ومتى؟
ولأن قرار الإبلاغ يُتَّخذ تحت ضغط فيجب أن يكون معدًّا سلفًا:
| الجهة | متى | ما يُقال |
|---|---|---|
| المالك أو الإدارة | فورًا | ما نعرفه وما لا نعرفه بعد |
| مزوّد النظام | فورًا إن كان النظام متأثّرًا | ما شوهد بالتحديد |
| البنك | فورًا عند شبهة مالية | إيقاف تحويلات معلَّقة |
| الموظّفون | بعد الاحتواء | ما يفعلونه لا تفاصيل الحادث |
| العملاء والموردون | إن تأثّرت بياناتهم | بصياغة مراجَعة |
| الجهات النظامية | حسب ما ينطبق | يُسأل عنه مختصّ |
والصفّ الأخير لا يُجتهَد فيه: متطلّبات الإبلاغ النظامية تختلف بنوع البيانات والنشاط — وتحديدها لحالتك يُسأل عنه مختصّ قانوني، ويُعرَف قبل الحادث لا أثناءه.
والصفّ الأول له صياغة تحمي من الارتباك: «هذا ما نعرفه، وهذا ما لا نعرفه بعد، وهذا ما نفعله الآن» — ثلاث جمل تُغني عن تقرير لا يمكن كتابته في تلك الساعة.
ما يُفعَل في الأسبوع التالي
ولأن الحادث الذي لا يُنتِج تغييرًا يتكرّر:
- اكتب ما حدث بالتسلسل — من السجلّ الزمني لا من الذاكرة.
- وحدّد كيف دخل — كلمة مرور؟ رابط؟ صلاحية زائدة؟
- وأغلِق الباب نفسه في كل مكان — لا في موضع الحادث وحده.
- وراجِع قائمة المستخدمين كلّها — لا الحساب المصاب فقط.
- وحدّث ورقة الاستجابة بما تعلّمته.
ولا تُنسَ الناحية الإنسانية: من وقع في الخطأ لا يُشهَّر به. فمنشأة تعاقب من فتح رابطًا خاطئًا تضمن أن أحدًا لن يُبلِغ في المرّة القادمة — وهذا أخطر من الحادث نفسه.
ورقة واحدة تُكتَب قبل أن تحتاجها
ولأن كل ما سبق يعتمد على أشياء تُعدّ سلفًا:
| ما يُجهَّز | شكله | من يملكه |
|---|---|---|
| من يقود الاستجابة | اسم وبديل | معلَن سلفًا |
| قائمة الاتصال | أرقام تعمل ليلًا | المالك والمزوّد والبنك |
| كيف يُوقَف الوصول | خطوات مكتوبة | لا يُبحَث عنها وقتها |
| أين النسخ وكيف تُستعاد | موقع وإجراء | مالك النظام |
| من يتحدّث خارجيًّا | شخص واحد | لا يتحدّث غيره |
والبند الأخير يمنع فوضى شائعة: موظّف يشرح الحادث لعميل بحسن نيّة فيُنتِج قلقًا أوسع من الحادث. والصياغة الخارجية تصدر من شخص واحد.
وهذه الورقة تُراجَع مع تمرين الاستعادة السنوي — فهما وجهان لاستعداد واحد.
وما الذي لا نَعِدك به؟
ونقولها صراحةً لأن هذا الباب يُباع فيه كثير من الوهم: لا نظام يمنع الاختراق — ولا نحن ولا غيرنا.
| ما يُقال في السوق | الحقيقة | ما يُفعَل بدله |
|---|---|---|
| «نظامنا آمن ١٠٠٪» | لا وجود لهذا | اسأل عن الاستجابة لا المنع |
| «الأداة تحلّ المشكلة» | أكثر الحوادث بشرية | صلاحيات وتدريب |
| «السحابة تعني الأمان» | تنقل بعض الخطر لا كلّه | اقرأ مسؤوليتك أنت |
| «لا أحد يستهدف منشأة صغيرة» | أكثر الهجمات عشوائية | الأساسيات تكفي غالبًا |
والصفّ الأخير هو أخطر ما يُصدَّق: أكثر ما يصيب المنشآت الصغيرة ليس هجومًا موجَّهًا — بل رسالة عامّة وصلت لآلاف وفتحها واحد. ولهذا فالأساسيات — كلمة مرور قوية وعامل ثانٍ ونسخة مجرَّبة — تمنع أكثر ما يقع فعلًا.
والنصيحة التي تقلّل ما تشتريه منّا: لا تشترِ أداة أمنية قبل أن تراجع صلاحياتك. فمراجعة من يملك ماذا تُنجَز في ساعتين بلا ريال — وتُغلِق أوسع باب في أكثر المنشآت.
قائمة الاستجابة
وتُطبَع وتُحفَظ في مكان يُوصَل إليه بلا نظام:
احتواء
عطّل الحسابات · اعزل · لا تُطفئ ولا تحذف.
تقييم
ما دخل · ما عُدِّل · ما خرج · متى بدأ.
استعادة
نسخة أقدم من أول أثر — بعد سدّ الثغرة.
إبلاغ
بقائمة معدّة — ومتحدّث واحد.
بعده
أغلِق الباب في كل مكان لا في موضعه.
وابدأ بسطر واحد اليوم: من يقود الاستجابة ومن بديله؟ فإن لم يكن لهذا السؤال جواب مكتوب، فأول عشر دقائق في أي حادث ستضيع في البحث عنه.