خمس طبقات — لا طبقة واحدة
الحماية ليست خيارًا واحدًا يُفعَّل. وخمس طبقات تعمل معًا، وكلٌّ منها يسدّ ما لا تسدّه غيرها:
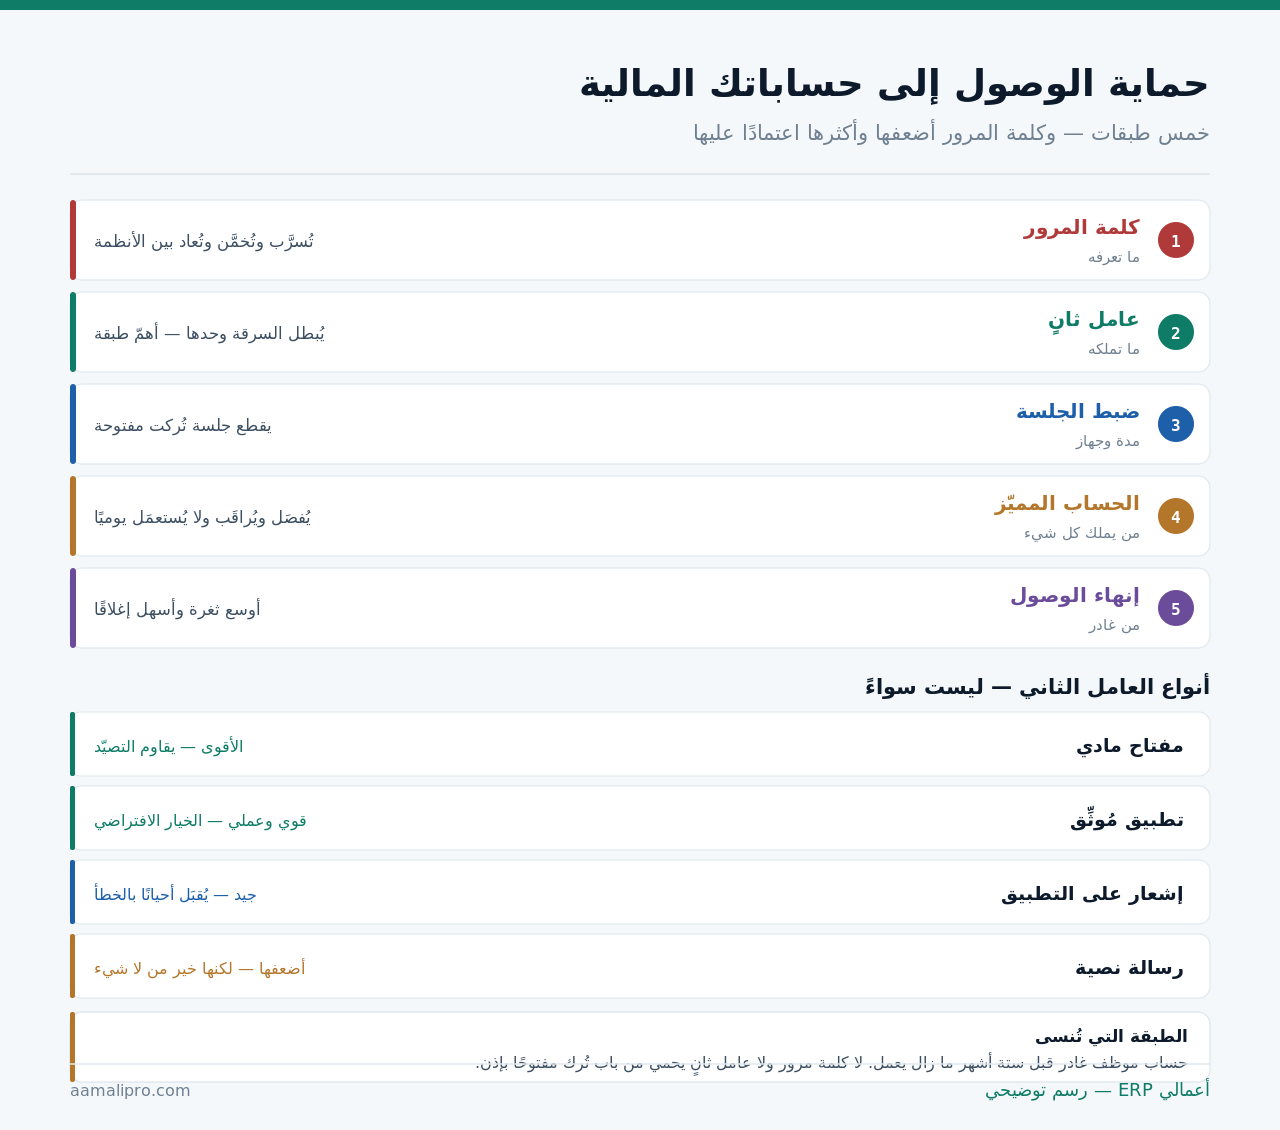
والطبقة الثانية أعلى عائد لأقلّ كلفة على الإطلاق: عامل ثانٍ يُبطل سرقة كلمة المرور وحدها. ومهما قوّيت كلمة المرور تبقى شيئًا يُعرَف — ويُسرَّب ويُعاد استعماله بين أنظمة.
أنواع العامل الثاني: ليست سواءً
«فعّلنا المصادقة الثنائية» جملة تحتمل مستويات حماية متباعدة:
| النوع | القوة | الحدّ |
|---|---|---|
| مفتاح مادي | الأقوى | كلفة وإدارة وفقدان محتمل |
| تطبيق مُوثِّق | قوي وعملي | يحتاج إعدادًا وحفظ رموز احتياطية |
| إشعار على تطبيق | جيد | يُقبَل أحيانًا بالخطأ أو بالإلحاح |
| رسالة نصية | الأضعف | عرضة لانتحال الشريحة — وخير من لا شيء |
| بريد إلكتروني | ضعيف | إن اختُرق البريد سقط العاملان |
والسطر الأخير يُبطل الغرض: عامل ثانٍ يصل إلى بريد قد يكون هو نفسه ما اختُرق. وهو أشيع تهيئة خاطئة — تبدو حماية وليست كذلك.
والاختيار العملي لأكثر المنشآت: تطبيق مُوثِّق للجميع، ومفتاح مادي لمن يملك صلاحيات واسعة. والرسالة النصية تُقبَل حين لا يتيسّر غيرها — لكنها ليست الهدف.
واحفظ الرموز الاحتياطية في مكان آمن خارج الجهاز: موظف يفقد هاتفه بلا رموز احتياطية يعطّل نفسه ويعطّل العمل.
على من يُفرَض العامل الثاني؟
الجواب المبدئي: الجميع. لكن الترتيب عند التطبيق التدريجي يهمّ:
| الفئة | الأولوية | لماذا |
|---|---|---|
| حسابات مدير النظام | أولًا وفورًا | اختراقها يعني اختراق كل شيء |
| من يعتمد الصرف أو يحوّل | أولًا | أثر مباشر على المال |
| من يرى بيانات حسّاسة | ثانيًا | رواتب وعقود وأسعار |
| من يعمل عن بُعد | ثانيًا | وصول من شبكات غير مضبوطة |
| مُدخِلو البيانات | ثالثًا | أثر محدود — لكن يبقى مطلوبًا |
والصف الأول لا يُؤجَّل يومًا واحدًا: حساب مدير النظام يستطيع منح الصلاحيات وتغيير الضوابط. وحمايته تسبق كل شيء — لأن اختراقه يُبطل كل طبقة أخرى بعده.
وانتبه إلى ما يُنسى: الحسابات غير البشرية. حساب ربط أو تكامل بكلمة مرور ثابتة لا يقبل عاملًا ثانيًا — ويُحمى بطريقة أخرى: صلاحية ضيّقة ومفتاح يُدوَّر ومصدر محدّد.
ضبط الجلسة: الطبقة العملية
العامل الثاني يحمي لحظة الدخول. وما بعدها تحميه إعدادات الجلسة:
- انتهاء تلقائي بعد خمول — نصف ساعة لمن يرى أرقامًا حسّاسة.
- حدّ أقصى لمدة الجلسة يوميًا لا أسبوعيًا.
- عرض الجلسات النشطة للمستخدم وإتاحة إنهائها.
- إنهاء كل الجلسات عند تغيير كلمة المرور.
- تنبيه على دخول من جهاز جديد — لا منع، بل إشعار.
والبند الأول يعالج الخطر الأكثر واقعية في المكاتب: شاشة تُركت مفتوحة. لا تصيّد ولا اختراق — جلسة قائمة استعملها من مرّ بها.
والبند الخامس رخيص وفعّال: إشعار «دخول جديد من جهاز غير معروف». يجعل المستخدم نفسه جهاز إنذار — وهو أسرع من أي مراجعة دورية.
أمحميّة حساباتك المالية؟ نراجع معك طبقات الوصول الخمس ونضبطها على أدوارك — بلا تعطيل لمن يعمل.
اطلب فحص وصولالحساب المميّز: يُفصَل ولا يُستعمَل يوميًا
حساب مدير النظام يملك كل شيء. واستعماله في العمل اليومي يعرّضه بلا داعٍ:
| الممارسة | الحكم |
|---|---|
| حساب إداري منفصل عن حساب العمل اليومي | أساسي |
| حساب إداري مشترك بين أشخاص | يُلغي المساءلة تمامًا |
| كلمة مرور المدير محفوظة في ملف | خطر مباشر |
| حساب المزوّد يبقى مفعّلًا بعد التسليم | يُوقَف أو يُقيَّد |
| مراجعة دورية لمن يملك صلاحية واسعة | ربعيًا |
| تسجيل كل استعمال للحساب الإداري | شرط |
والسطر الرابع يُغفَل بعد كل مشروع: حساب المزوّد للدعم يبقى مفتوحًا سنوات. والصحيح أن يُوقَف بعد التسليم ويُفعَّل عند الحاجة بطلب — أو يُقيَّد بمدة ونطاق.
ونقولها عن أنفسنا: اسأل مزوّدك عن حسابه في نظامك — من يستعمله ومتى وهل يُسجَّل استعماله. وهو سؤال مشروع تمامًا، والمزوّد الجاد يجيب عنه بوضوح.
الدخول الموحّد: من يملك الهوية يملك الوصول
حين تربط دخول نظامك المحاسبي بحساب بريد المنشأة أو مزوّد هوية، تختصر إدارة كثيرة — وتنقل معها المخاطرة كلها إلى مكان واحد. وهذه مقايضة تُتخذ بوعي لا بالافتراضي:
| الوجه | حسابات مستقلة | دخول موحّد |
|---|---|---|
| إنهاء وصول من غادر | يُنسى نظام أو اثنان | إيقاف واحد يُغلق الكلّ |
| فرض العامل الثاني | يُضبَط في كل نظام | سياسة واحدة للجميع |
| تجربة المستخدم | كلمات متعددة تُعاد | دخول واحد |
| أثر الاختراق | محصور بنظام | يمتدّ إلى كل ما رُبِط |
| التعطّل | مستقلّ | تعطّل الهوية يوقف الكلّ |
والسطر الأول وحده يبرّر التوحيد في أكثر المنشآت: إيقاف واحد يُغلق كل الأبواب. وهو يعالج أوسع ثغرة ذكرناها — حساب من غادر ونُسي في نظام لا يتابعه أحد.
لكن السطرين الأخيرين شرطان لا يُتجاهَلان: مزوّد الهوية يصير نقطة إخفاق واحدة. فاحمِه بأقوى ما لديك — مفتاح مادي لمديريه، ومراجعة دورية لمن يملك تعديل الحسابات فيه.
- احتفظ بحساب طوارئ محلي لا يمرّ بمزوّد الهوية — بكلمة مرور طويلة محفوظة مغلقة.
- اختبر الحساب ربعيًا — حساب طوارئ لم يُجرَّب قد لا يعمل يوم الحاجة.
- سجّل كل استعمال له — استعماله حدث يُبلَّغ عنه لا إجراء عادي.
والبند الأول يُغفَل حتى يقع التعطّل: إن تعطّل مزوّد الهوية ولم يكن لديك مسار بديل، توقّف عملك المحاسبي كاملًا — لا لعطل في نظامك بل في بابه.
إنهاء الوصول: أوسع ثغرة وأسهلها إغلاقًا
لا يحتاج تقنية. يحتاج إجراءً مربوطًا بيوم آخر عمل:
- إيقاف الحساب في يوم آخر عمل لا بعد أسبوع.
- إيقاف لا حذف — الحذف يُفقد ربط حركاته السابقة.
- إنهاء الجلسات النشطة فورًا لا انتظار انتهائها.
- مراجعة ما كان يملكه ونقله لمن يخلفه.
- تغيير أي كلمة مرور مشتركة كان يعرفها.
- مراجعة ربعية للحسابات النشطة مقابل قائمة الموظفين.
والبند السادس يكشف ما فات: قارن قائمة الحسابات النشطة بقائمة الموظفين ربعيًا. وكل منشأة تفعلها أول مرة تجد حسابات لا تعرف لمن هي — وهذا هو المقصود.
ما الذي لا يمنعه العامل الثاني؟
تنبيه ضروري لئلّا يتحوّل العامل الثاني إلى طمأنينة زائفة:
الاحتيال بالإقناع
رسالة تطلب تغيير حساب مورّد قبل التحويل. المهاجم لا يدخل نظامك — يُقنع موظفك بأن يفعل. والمصادقة لا علاقة لها.
إساءة استعمال من الداخل
من يملك صلاحية ويستعملها في غير محلّها دخل بعامل ثانٍ سليم. الضبط هنا فصل مهام وأثر تدقيق.
جلسة سُرقت بعد الدخول
جهاز مصاب أو شاشة مفتوحة. الدخول تمّ بعامل ثانٍ صحيح — والحماية هنا في ضبط الجلسة والجهاز.
والبطاقة الأولى هي أكثر ما يقع فعليًا في المنشآت: طلب بتغيير بيانات حساب مورّد. والضابط إجراء لا تقنية — لا يُغيَّر حساب بنكي لمورّد إلا باتصال على رقم مسجَّل سابقًا، لا على رقم ورد في الرسالة نفسها.
واجعل هذه قاعدة معلنة مكتوبة: تغيير بيانات السداد يمرّ بتحقّق مستقلّ مهما بدا الطلب عاجلًا. والإلحاح على العجلة نفسه علامة.
الاستعادة: الباب الخلفي الذي يُنسى
أقوى مصادقة تسقط إن كان مسار «نسيت كلمة المرور» ضعيفًا:
| المسار | المخاطرة | الضبط |
|---|---|---|
| إعادة تعيين بالبريد | اختراق البريد يكفي | العامل الثاني يُطلَب أيضًا |
| أسئلة أمان | إجاباتها معروفة أو مخمّنة | يُستغنى عنها |
| طلب من الدعم الفني | انتحال شخصية | تحقّق بقناة مستقلّة |
| رموز احتياطية | تُفقَد أو تُترَك على المكتب | تُحفَظ مغلقة ومسجَّلة |
| إعادة تعيين من المدير | المدير نفسه هدف | مسجَّل في أثر التدقيق |
والسطر الثالث نقطة ضعف بشرية لا تقنية: مكالمة مقنعة إلى الدعم. والضابط أن تكون إعادة التعيين بتحقّق عبر قناة أخرى — لا بمعلومات يعرفها من تابع المنشأة من الخارج.
واختبر مسارك بنفسك: جرّب استعادة حسابك وانظر ماذا طُلب منك. إن كان ما طُلب معلومات يمكن لغريب معرفتها، فالباب مفتوح مهما قوّيت الواجهة.
ومتى تنقلب الحماية إلى ضرر؟
هذا القسم يخالف الخطاب السائد — والمبالغة في الضبط تُنتج التفافًا يُضعِف الحماية فعليًا:
تغيير إجباري كل ٣٠ يومًا
يُنتج كلمات متسلسلة يسهل تخمينها، أو ورقة على الشاشة. والتوجّه الحديث: كلمة قوية طويلة تُغيَّر عند الاشتباه لا بالجدول.
عامل ثانٍ عند كل شاشة
يُنتج ضجرًا فيبحث الفريق عن التفاف — حساب مشترك يبقى مفتوحًا. اطلبه عند الدخول والعمليات الحسّاسة فقط.
صلاحيات ضيّقة تعطّل العمل
من يُمنَع مما يحتاجه سيستعير حساب زميله. والصلاحية الناقصة تُنتج حسابًا مشتركًا — وهو أسوأ من الصلاحية الواسعة.
والبطاقة الثالثة أهمّها: كل ضابط يعطّل العمل سيُلتَفّ عليه. والالتفاف يُنتج ثغرة لا تعرف عنها — بينما الصلاحية الواسعة المعروفة تبقى مرئية ومُراقَبة.
ونقولها صراحة: لا يوجد نظام «آمن» يُشترى. النظام يوفّر أدوات — والحماية تأتي من ضبطها على أدوارك ومن إجراءات بشرية لا يبيعها أحد. وتفصيل الجانب التقني في أمن وحماية نظام ERP.
حماية بلا تعطيل نضبط معك الطبقات على أدوارك الفعلية — قويّة حيث يلزم، وسلسة حيث لا يلزم.
اطلب ضبط صلاحياتقائمة فحص لحماية الوصول
- عامل ثانٍ مفعّل على حسابات مديري النظام أولًا.
- عامل ثانٍ على كل من يعتمد الصرف أو يحوّل.
- العامل الثاني ليس بريدًا إلكترونيًا.
- رموز احتياطية محفوظة خارج الجهاز.
- انتهاء تلقائي للجلسة عند الخمول.
- إنهاء كل الجلسات عند تغيير كلمة المرور.
- حساب إداري منفصل عن حساب العمل اليومي.
- لا حساب إداري مشترك بين أشخاص.
- حساب المزوّد موقوف أو مقيّد بمدة ونطاق.
- إيقاف حساب من غادر في يوم آخر عمل — لا حذفه.
- مقارنة ربعية للحسابات النشطة بقائمة الموظفين.
- قاعدة معلنة: لا تغيير لبيانات سداد مورّد بلا تحقّق مستقلّ.
تسع من اثنتي عشرة تعني وصولًا مضبوطًا. والبند الثاني عشر يمنع أكثر ما يقع فعليًا — الاحتيال بالإقناع لا يدخل نظامك، بل يُقنع موظفك بأن يفعل.